Partenaire Huntress · La Réunion
Votre antivirus détecte. Personne ne réagit.
Huntress EDR managé : une équipe de sécurité veille sur vos postes Windows 24/7. Elle pilote Microsoft Defender, l’antivirus déjà livré avec Windows, nettoie les attaques et coupe du réseau la machine touchée. Plus d’abonnement antivirus tiers à renouveler.
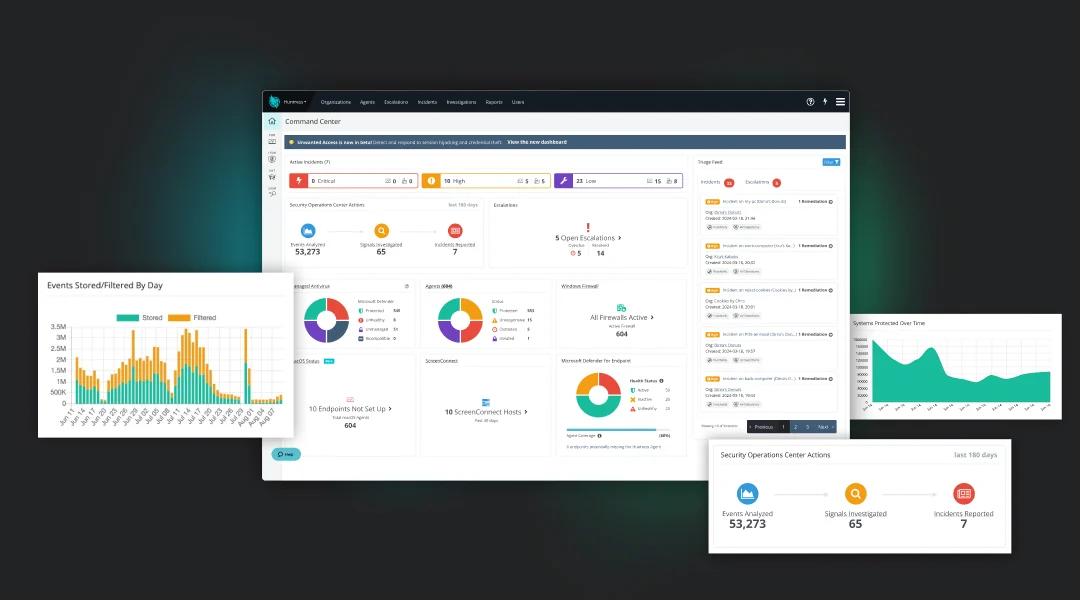
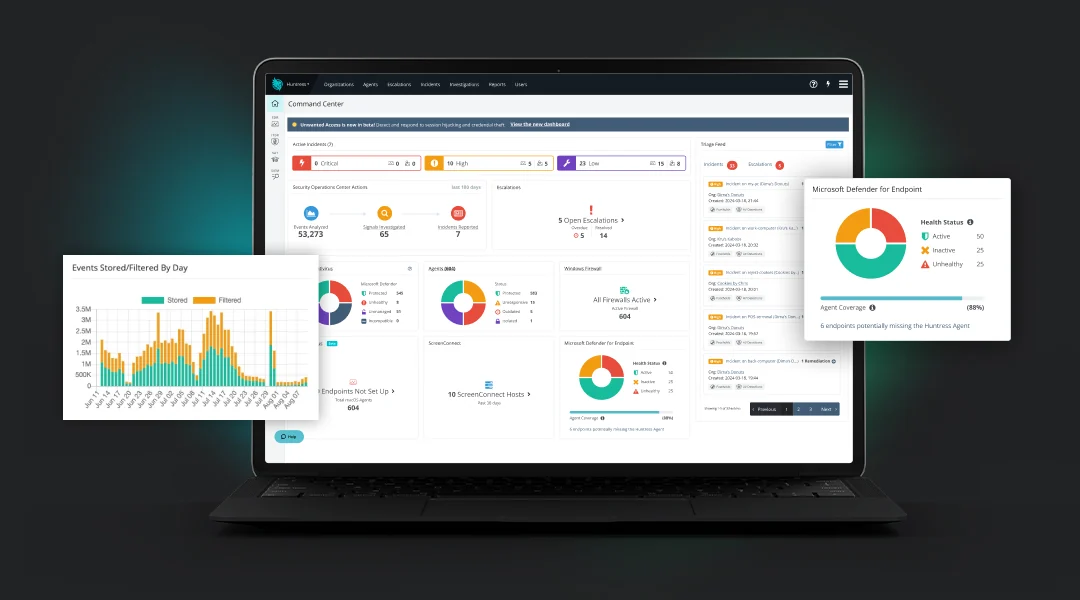
Console Huntress, données de démonstration
Le point de départ
Chaque jour, vos postes produisent des milliers d’événements.
Votre antivirus en bloque une partie. Le reste, personne ne le lit. C’est là que les attaquants travaillent : dans les outils d’administration légitimes, dans les tâches planifiées, dans un compte oublié. Rien de tout cela ne ressemble à un virus, donc aucune alarme ne se déclenche.
Le centre opérationnel
L’IA absorbe le volume. L’humain tranche et signe.
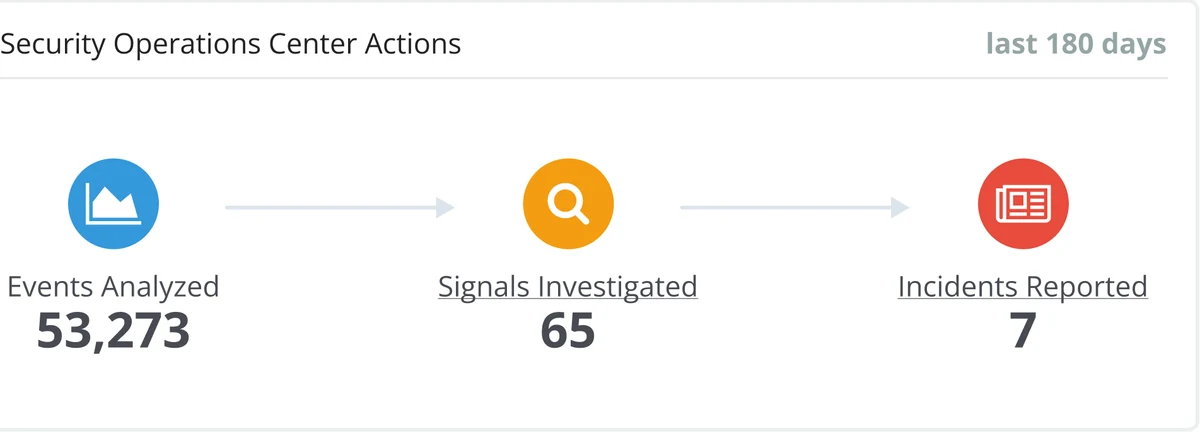
- 0 Événements analysés
- 0 Signaux investigués
- 0 Incidents remontés
Exemple de console Huntress sur 180 jours, données de démonstration.
Huntress fait tourner un centre opérationnel de sécurité actif 24/7. Dans le métier, on dit un SOC, pour Security Operations Center. Il absorbe le bruit, creuse les signaux douteux, et ne vous remonte que les incidents confirmés. Chaque incident arrive avec le mode opératoire de l’attaquant et les étapes de nettoyage, écrites en clair.
Le tri des signaux est assuré en continu par des agents d’IA qui regroupent les alertes et enquêtent avec les mêmes procédures que les analystes. Dès qu’un cas est ambigu ou sort de l’ordinaire, il part chez un analyste humain, qui garde le dernier mot et peut revenir sur toute décision de la machine.
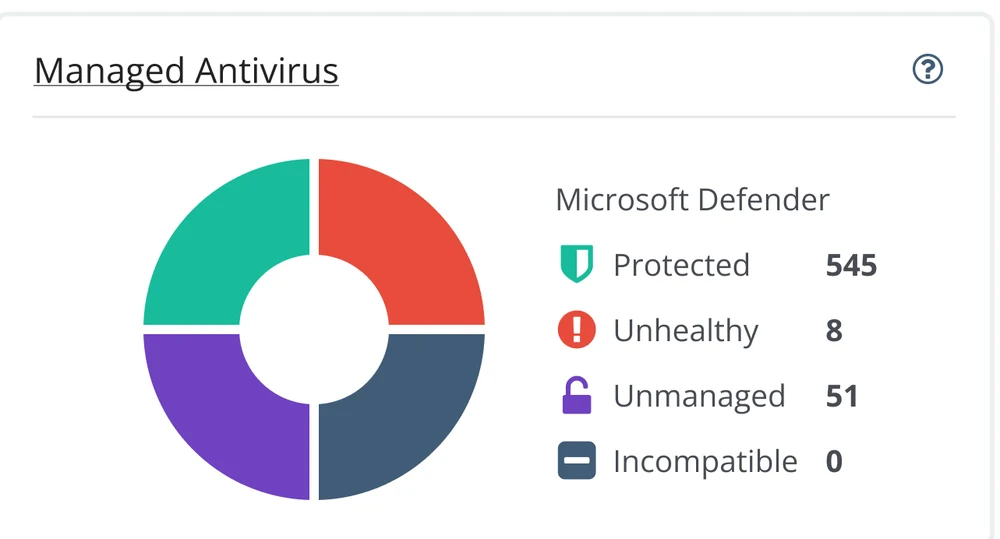
Antivirus managé
L’antivirus, vous l’avez déjà.
Il s’appelle Microsoft Defender.
Longtemps appelé Windows Defender, il est livré avec le système, écrit par ceux qui écrivent Windows, et il tient la route. Pourtant beaucoup d’entreprises le mettent de côté pour installer un Kaspersky, un Bitdefender ou un autre, par habitude ou par méfiance. Et l’antivirus qui reste en place, quel qu’il soit, finit livré à lui-même : configuration par défaut, exclusions ajoutées un jour par un prestataire et jamais relues, protection contre l’altération dont personne ne connaît l’état.
Huntress le prend en main depuis une seule console. Il applique les réglages recommandés, lance les analyses, signale les exclusions à risque et montre l’état de santé de chaque agent. Les détections Defender de niveau moyen et élevé partent au SOC, qui les trie. Tout cela est compris dans l’abonnement EDR, sur les postes Windows et les Windows Server pris en charge, sans licence Microsoft à ajouter.
Ce que Huntress cherche
Six choses qu’un antivirus ne regarde pas.
- Persistent Footholds Les points d’ancrage laissés par l’attaquant pour revenir après le nettoyage.
- Malicious Process Behavior L’abus d’outils parfaitement légitimes, repéré sur le comportement et non sur une signature.
- Ransomware Canaries Des fichiers pièges qui trahissent un chiffrement dès ses premières secondes.
- Lateral Movement Le déplacement discret d’un poste vers un autre, une fois la première machine tombée.
- Attack Disruption Un moteur temps réel qui casse le mode opératoire de l’attaquant et réveille le centre opérationnel.
- External Recon Les ports de votre réseau visibles depuis l’extérieur, et les identifiants laissés en clair sur les postes.
Remédiation
Quand la menace est confirmée, le nettoyage commence.
Le centre opérationnel exécute alors sur le poste les actions de remédiation que vous avez approuvées à l’avance. Vous recevez le rapport d’incident avec l’état de chacune : terminée, en attente ou échouée.
Le redémarrage de la machine, lui, reste validé par un humain. On ne redémarre pas le poste de la comptable un 30 du mois sans prévenir.
- Processus malveillant arrêté
- Mécanisme de persistance supprimé
- Fichiers et clés de registre nettoyés
- Adresses IP malveillantes bloquées
- Redémarrage : en attente de votre accord
Confinement
Le poste compromis sort du réseau.
Huntress coupe la machine du reste de l’entreprise : plus aucune connexion entrante ni sortante, à l’exception de l’agent Huntress et du minimum réseau nécessaire. Le rançongiciel qui s’apprêtait à traverser vos partages s’arrête au poste zéro. La machine est rendue au réseau quand l’incident est résolu.
Réseau nominal
Rapports
De quoi répondre à votre assureur.
Un rapport d’incident détaillé à chaque événement, avec l’enchaînement des processus et les étapes effectuées. Des résumés d’activité hebdomadaires et mensuels sur l’état de votre parc.
Vous pouvez justifier votre niveau de protection auprès d’un assureur ou d’un auditeur. Et savoir ce qui s’est passé pendant que vous dormiez.
L’interlocuteur
Et entre Huntress et vous, il y a quelqu’un.
Je m’appelle Wesley, je suis partenaire Huntress à La Réunion. Je déploie l’agent sur votre parc, je configure vos politiques, et je reste votre interlocuteur. J’ai un accès direct au support et aux analystes Huntress, en anglais, pendant que vous travaillez en français.
Si vous êtes une petite structure sans informaticien, je prends aussi en charge le suivi au quotidien. Si vous avez déjà une équipe IT, je fais simplement le lien entre elle et l’éditeur, et je lui laisse la main sur la console.
wesley@technicien.ioQuestions fréquentes
Ce qu’on me demande avant de signer.
Non, l’agent Huntress cohabite avec n’importe quel antivirus. En revanche, le pilotage ne marche qu’avec Microsoft Defender : face à un antivirus tiers, Huntress voit qu’il est là, mais n’accède pas à ses détections. C’est pour cette raison que je conseille de revenir à Defender, qui se retrouve alors configuré et surveillé par le SOC.
Sur les postes Windows et les Windows Server pris en charge, non : le pilotage de Microsoft Defender Antivirus est compris dans l’abonnement Huntress.
Sur Mac, c’est différent. macOS n’est pas livré avec un antivirus Microsoft, donc l’agent Huntress y assure seul la détection et la réponse. Ajouter Microsoft Defender for Endpoint sur un Mac suppose une licence Microsoft payante, par exemple Defender for Business compris dans Microsoft 365 Business Premium, ou Defender for Endpoint P1 ou P2. Je ne la propose pas par défaut, parce que sur un petit parc Mac elle alourdit la facture pour un gain limité.
Les deux, avec une répartition claire. Des agents d’IA enquêtent sur chaque signal en appliquant les procédures écrites par les analystes de Huntress. Les cas ambigus, nouveaux ou à fort enjeu partent systématiquement chez un humain. Les analystes écrivent les procédures, fixent les limites de ce que la machine peut faire seule, et peuvent annuler n’importe quelle décision. Sur les menaces les plus clairement identifiées, la remédiation part immédiatement et le SOC vérifie ensuite.
L’agent est léger. Huntress annonce une empreinte processeur inférieure à 1 %.
Huntress annonce un déploiement en moins de 20 minutes, sans rien retirer de l’existant.
Huntress propose des agents natifs pour Windows 10, Windows 11, Windows Server 2016 ou ultérieur, macOS, Linux. Chaque système dispose de ses propres détections.
Une question qui n’est pas là ? Écrivez-moi.